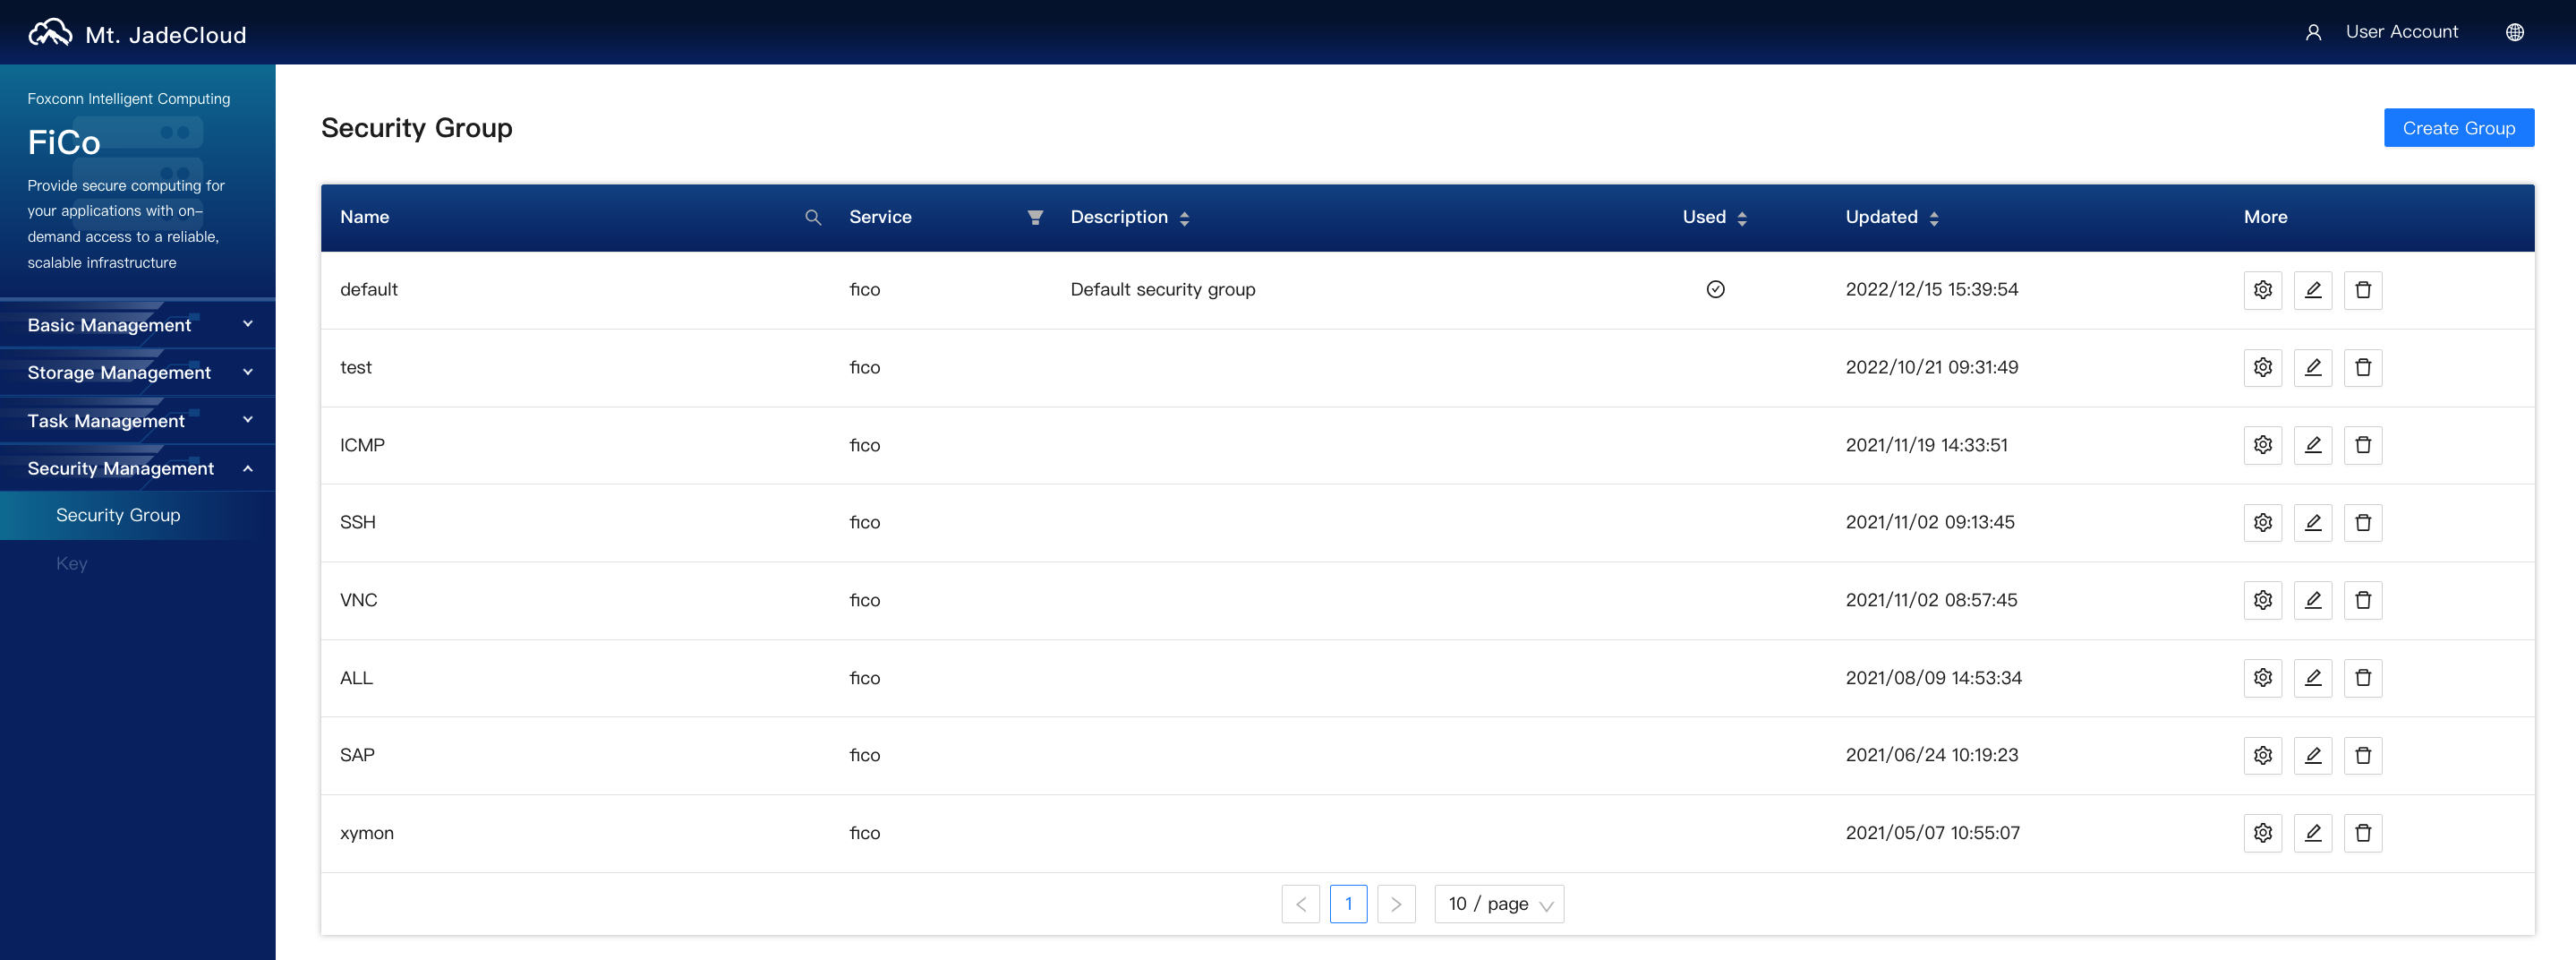
安全群組
-
Security Group:安全群組是一種雲端虛擬防火牆,具備狀態檢測和封包過濾能力。 -
透過設置安全組規則,可控制VM的流量入口 ( ingress ) / 出口 ( egress ) 允許權(白名單)。
✓ 支援TCP/UDP/ICMP 協定。
✓ 每台VM至少設置一個安全組,同時可以加入多組安全組。
✓ 一個安全組可以掛載在多台VM,用於統一管理訪問安全。
✓ 資源預設 "default安全組規則",可自行修改 / 編輯。
✗ 不支援黑名單設置。
安全群組 – 範例說明
範例:給予 Web Server Security Group
-
他人連入網頁服務 (Port:80 / 443)
-
網頁管理員能透過ssh連入Server作業 (Port:22)
-
本機連入MySQL Server獲取資料 (Port:3306)
Ingress
| Source | Protocol | Port Range | Comments |
|---|---|---|---|
| 0.0.0.0/0 | TCP | 80 | Allow inbound HTTP access from all IPv4 addresses |
| 0.0.0.0/0 | TCP | 443 | Allow inbound HTTPS access from all IPv4 addresses |
| The public IPv4 address range | TCP | 22 | Allow inbound SSH access to the Linux instance from all IPv4 addresses on the network |
Egress
| Destination | Protocol | Port Range | Comments |
|---|---|---|---|
| For MySQL Server | TCP | 3306 | Allow outbound MySQL access to instance in the specified security group |
Default 安全群組
當系統新增用戶帳號時,已產生一組預設的安全性群組(Default,可視需求自行新增/刪除規則),以管理VM共通規則。
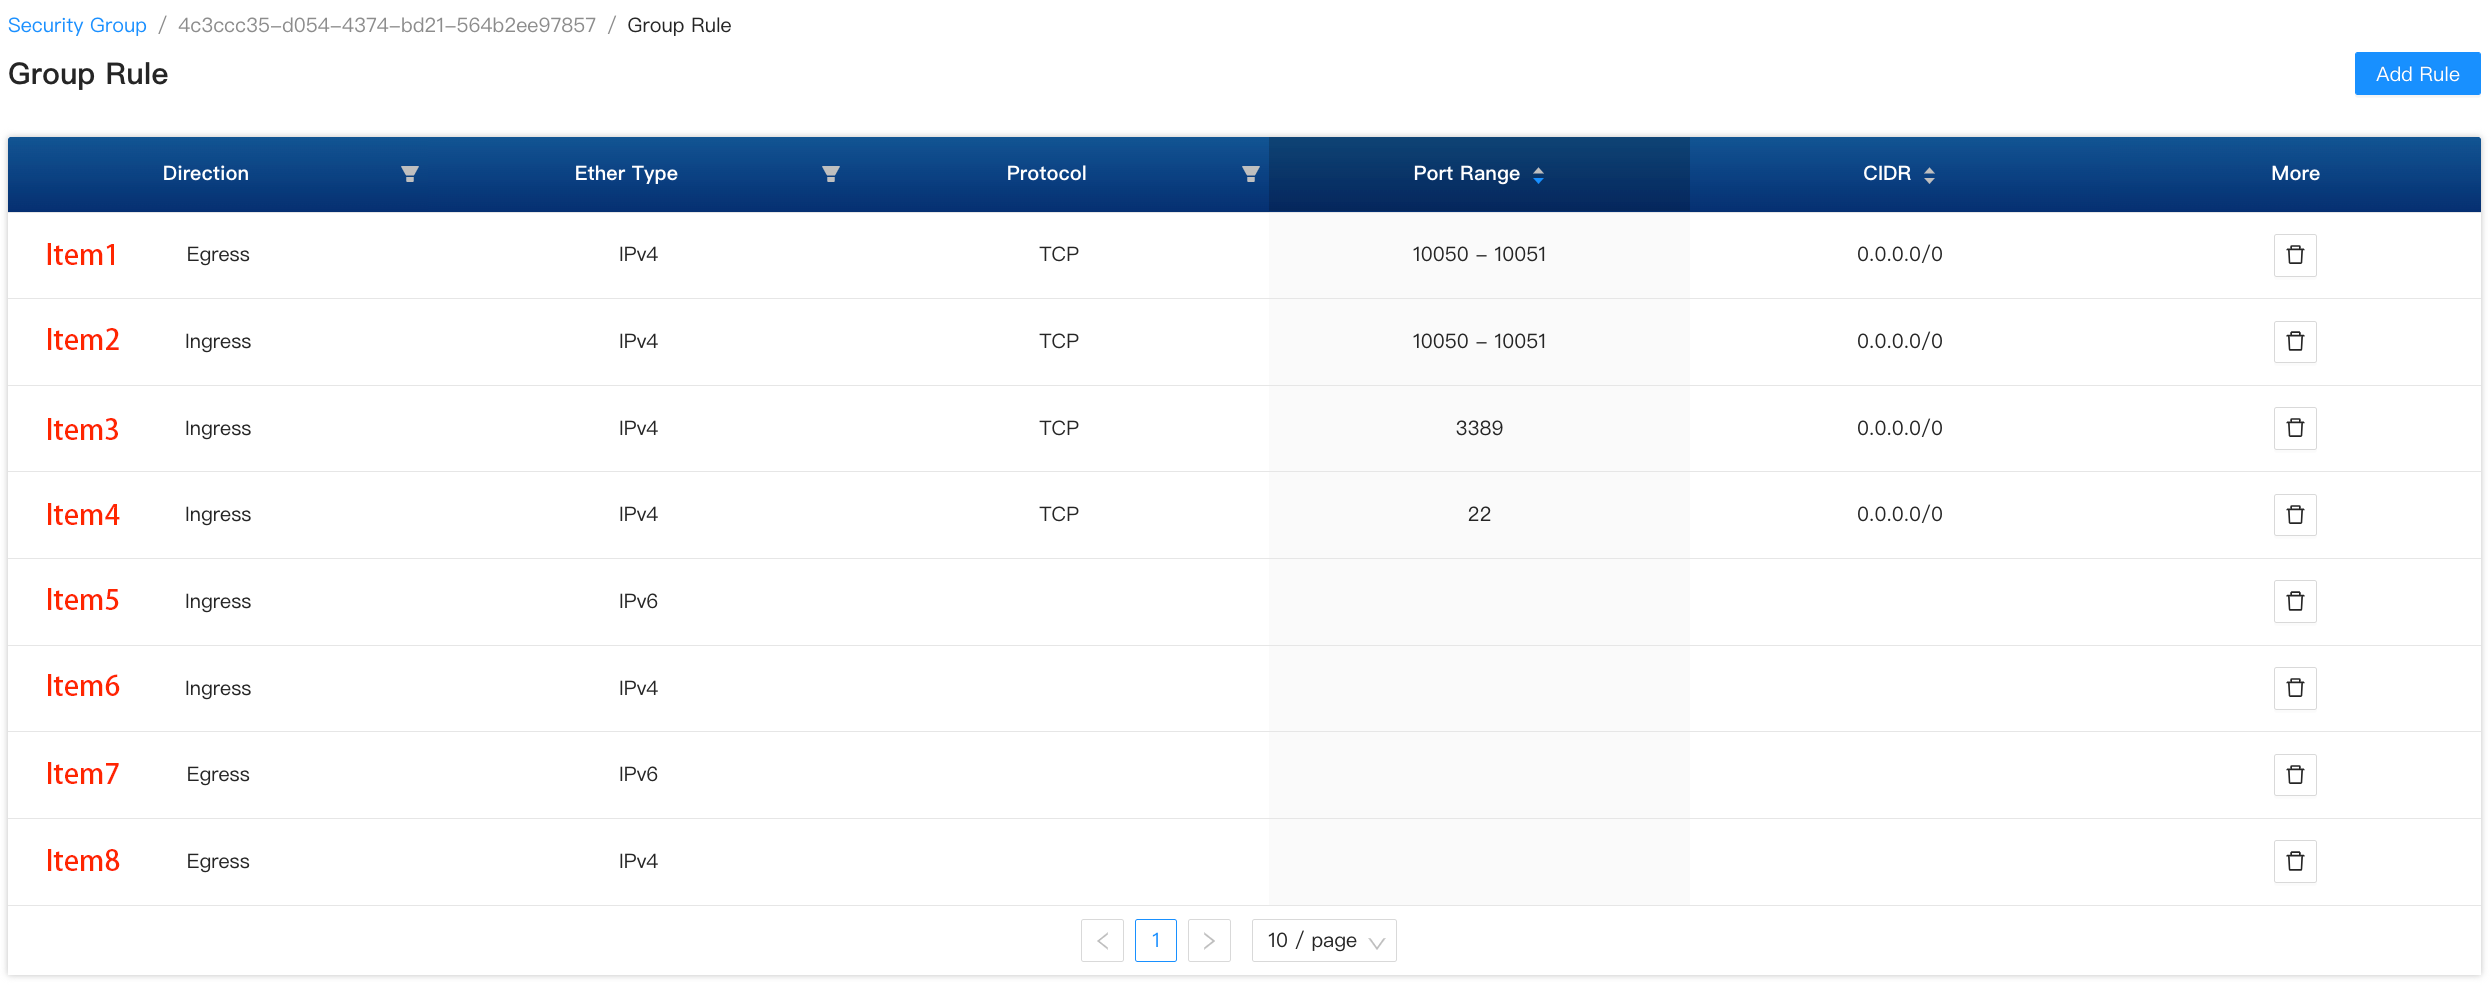
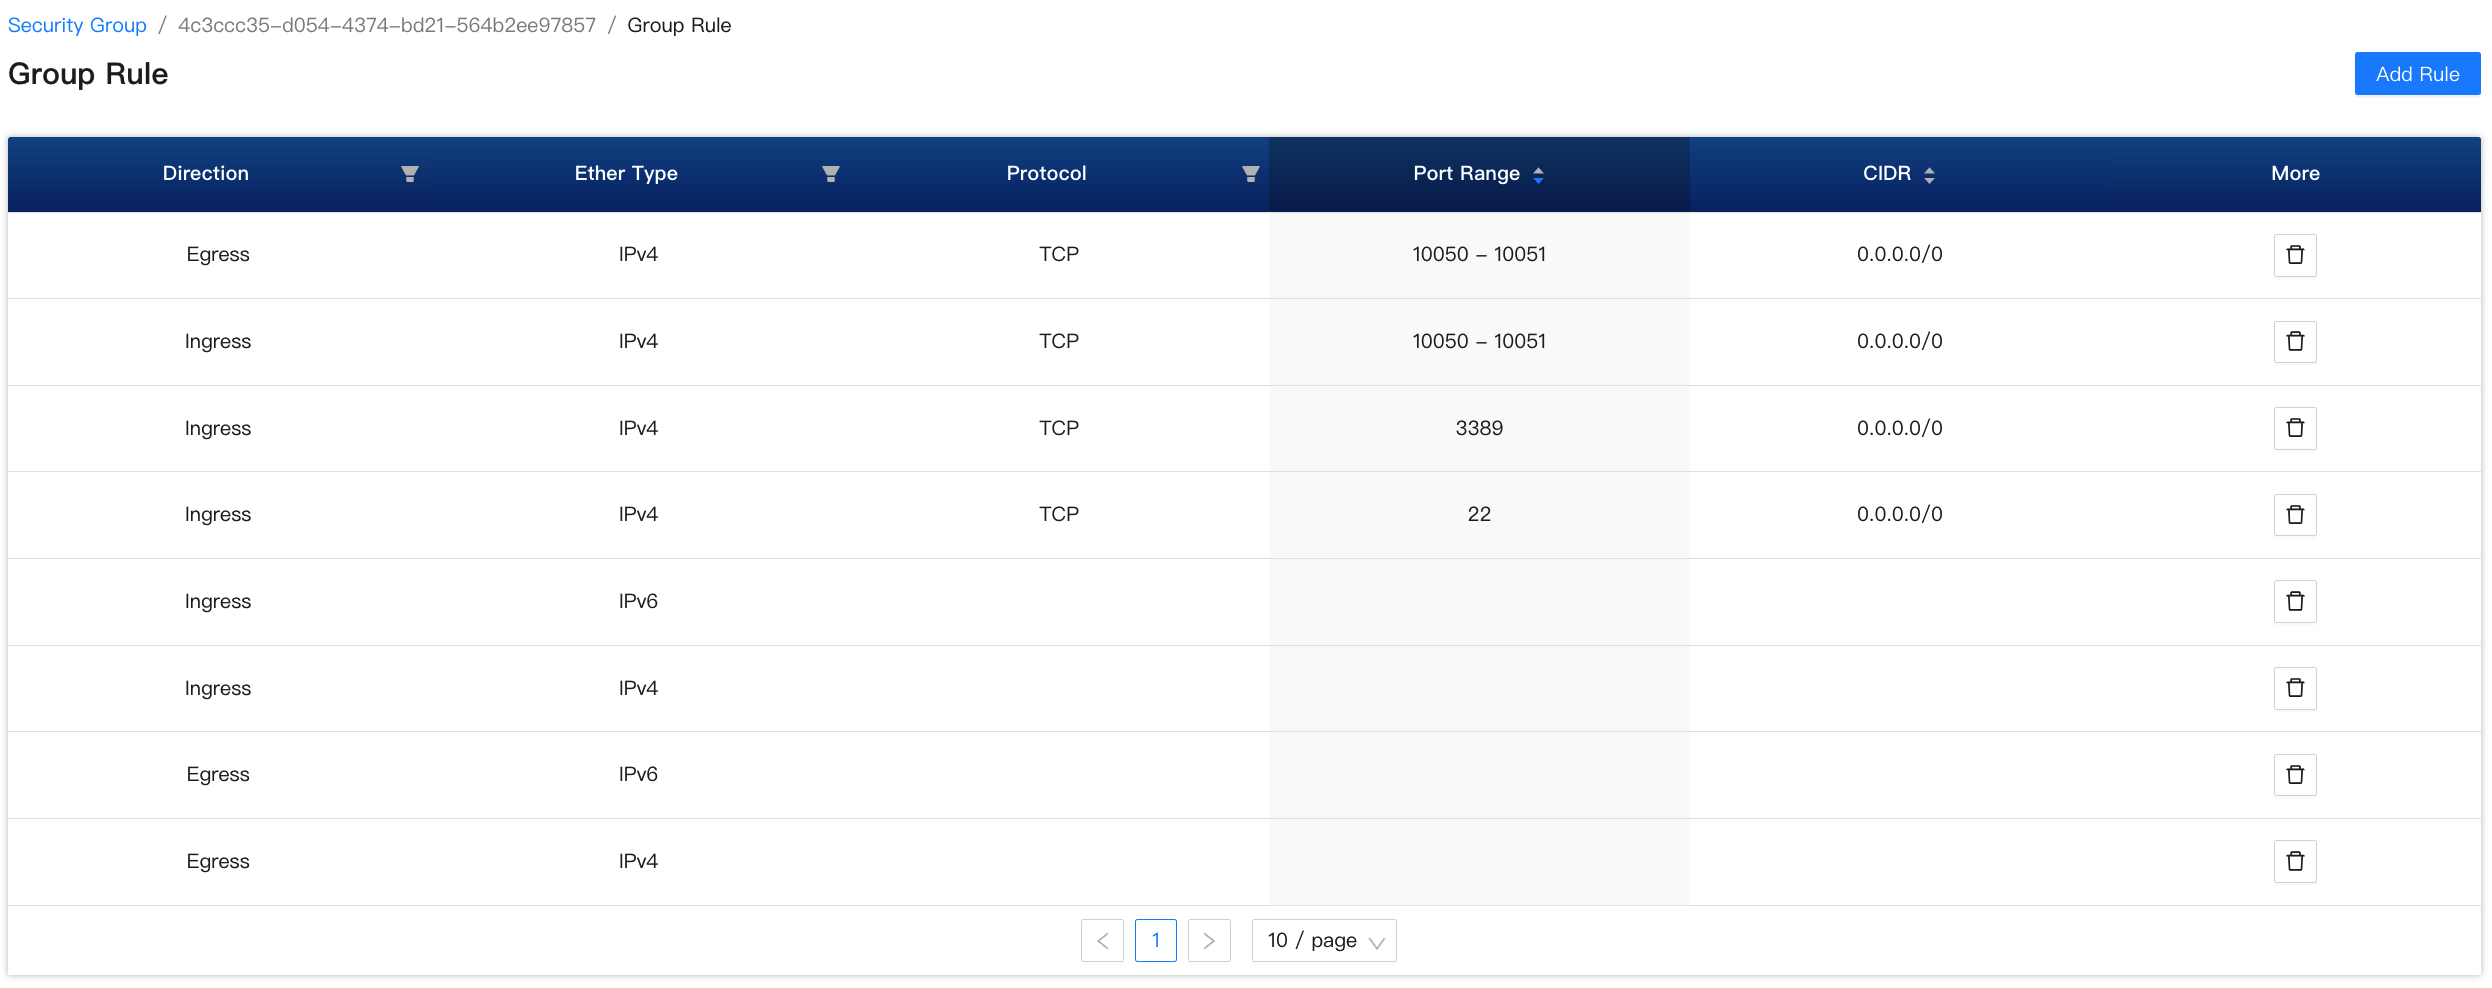
以下圖為例說明下面的設定內容。
-
Item1-2 ingress IPv4 tcp 10050-10051開通 。
建議:可刪除此規則。
-
Item3 ingress IPv4 tcp 3389 port開通(RDP),不限制來源IP (CIDR=0.0.0.0/0)。
建議:修改,啟用限制來源IP,增強資訊安全。 (例如:以防止被駭客取得登入權限。)
-
Item4 ingress IPv4 tcp 22 port開通(SSH),不限制來源IP (CIDR=0.0.0.0/0)。
建議:修改,啟用限制來源IP,增強資訊安全。 (例如:防止被駭客取得登入權限。)
-
Item5-6 IPv4&IPv6 ingress 全通,但僅限制來源為加入遠端安全組為default的IP。
建議:修改規則或適時開放,增強資訊安全。
-
Item7-8 IPv4&IPv6 egress 全通,不限制來源IP (CIDR=0.0.0.0/0)。
建議:修改規則或適時開放,增強資訊安全。 (例如:防止被木馬被植入時攻擊他台主機。)
查詢安全群組
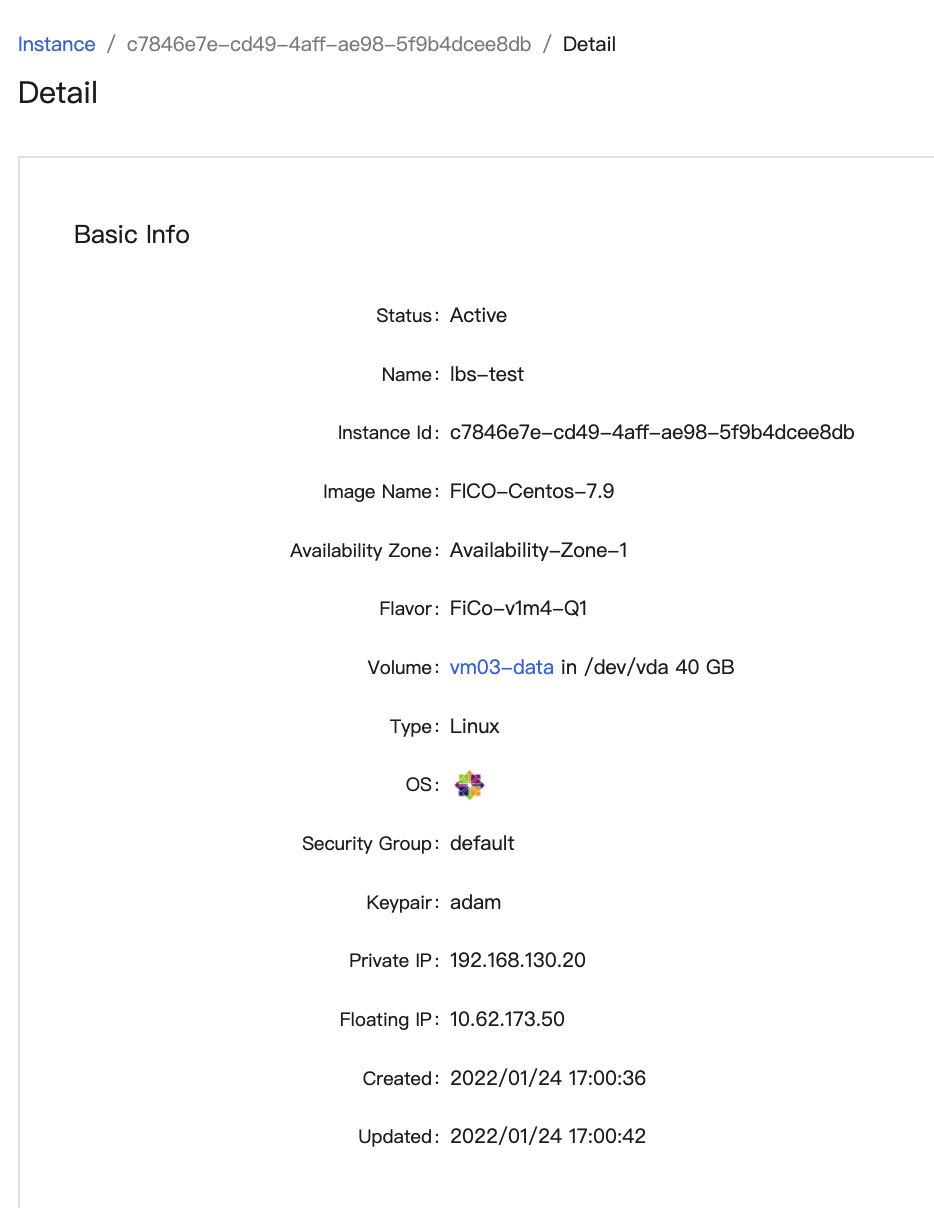
在主機基本資料頁面可查詢目前主機使用的安全群組
以下圖為例,目前僅套用default安群群組
新增/刪除安全群組
在安全群組頁面,右方更多功能使用群組規則按鈕  ,進入編輯需要開通的Port。
使用編輯群組  按鈕,可編輯規則名稱。
使用刪除  按鈕,則刪除該安全群組。
新增/刪除安全群組規則(Rules)
進入該規則後,點選右上方的Add Rule,可自行新增安全規則。
以下圖為例,建立一個ssh / 22 Port 入口,不限制來源IP。
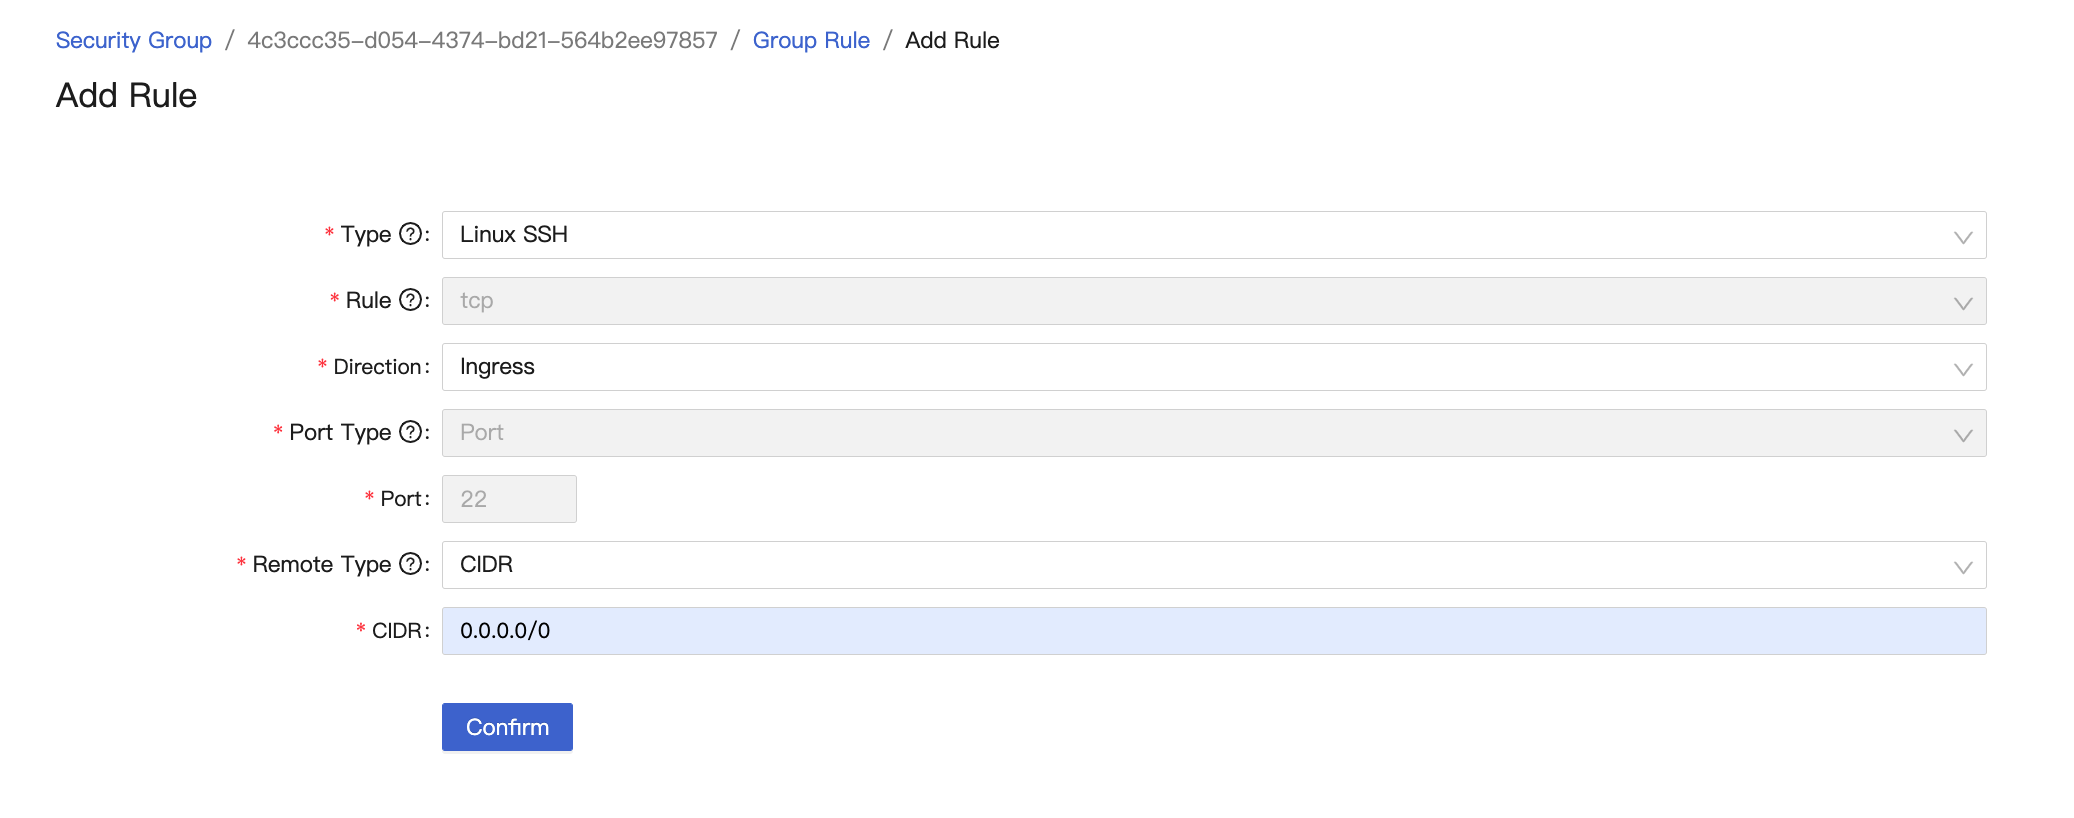
針對有需要的TCP/UDP port 設置外網開放,謹慎使用 "TCP 1-65535 from 0.0.0.0"。
善用 "CIDR" / "Security Group",限定IP範圍模式進行port開放,降低網路攻擊風險。
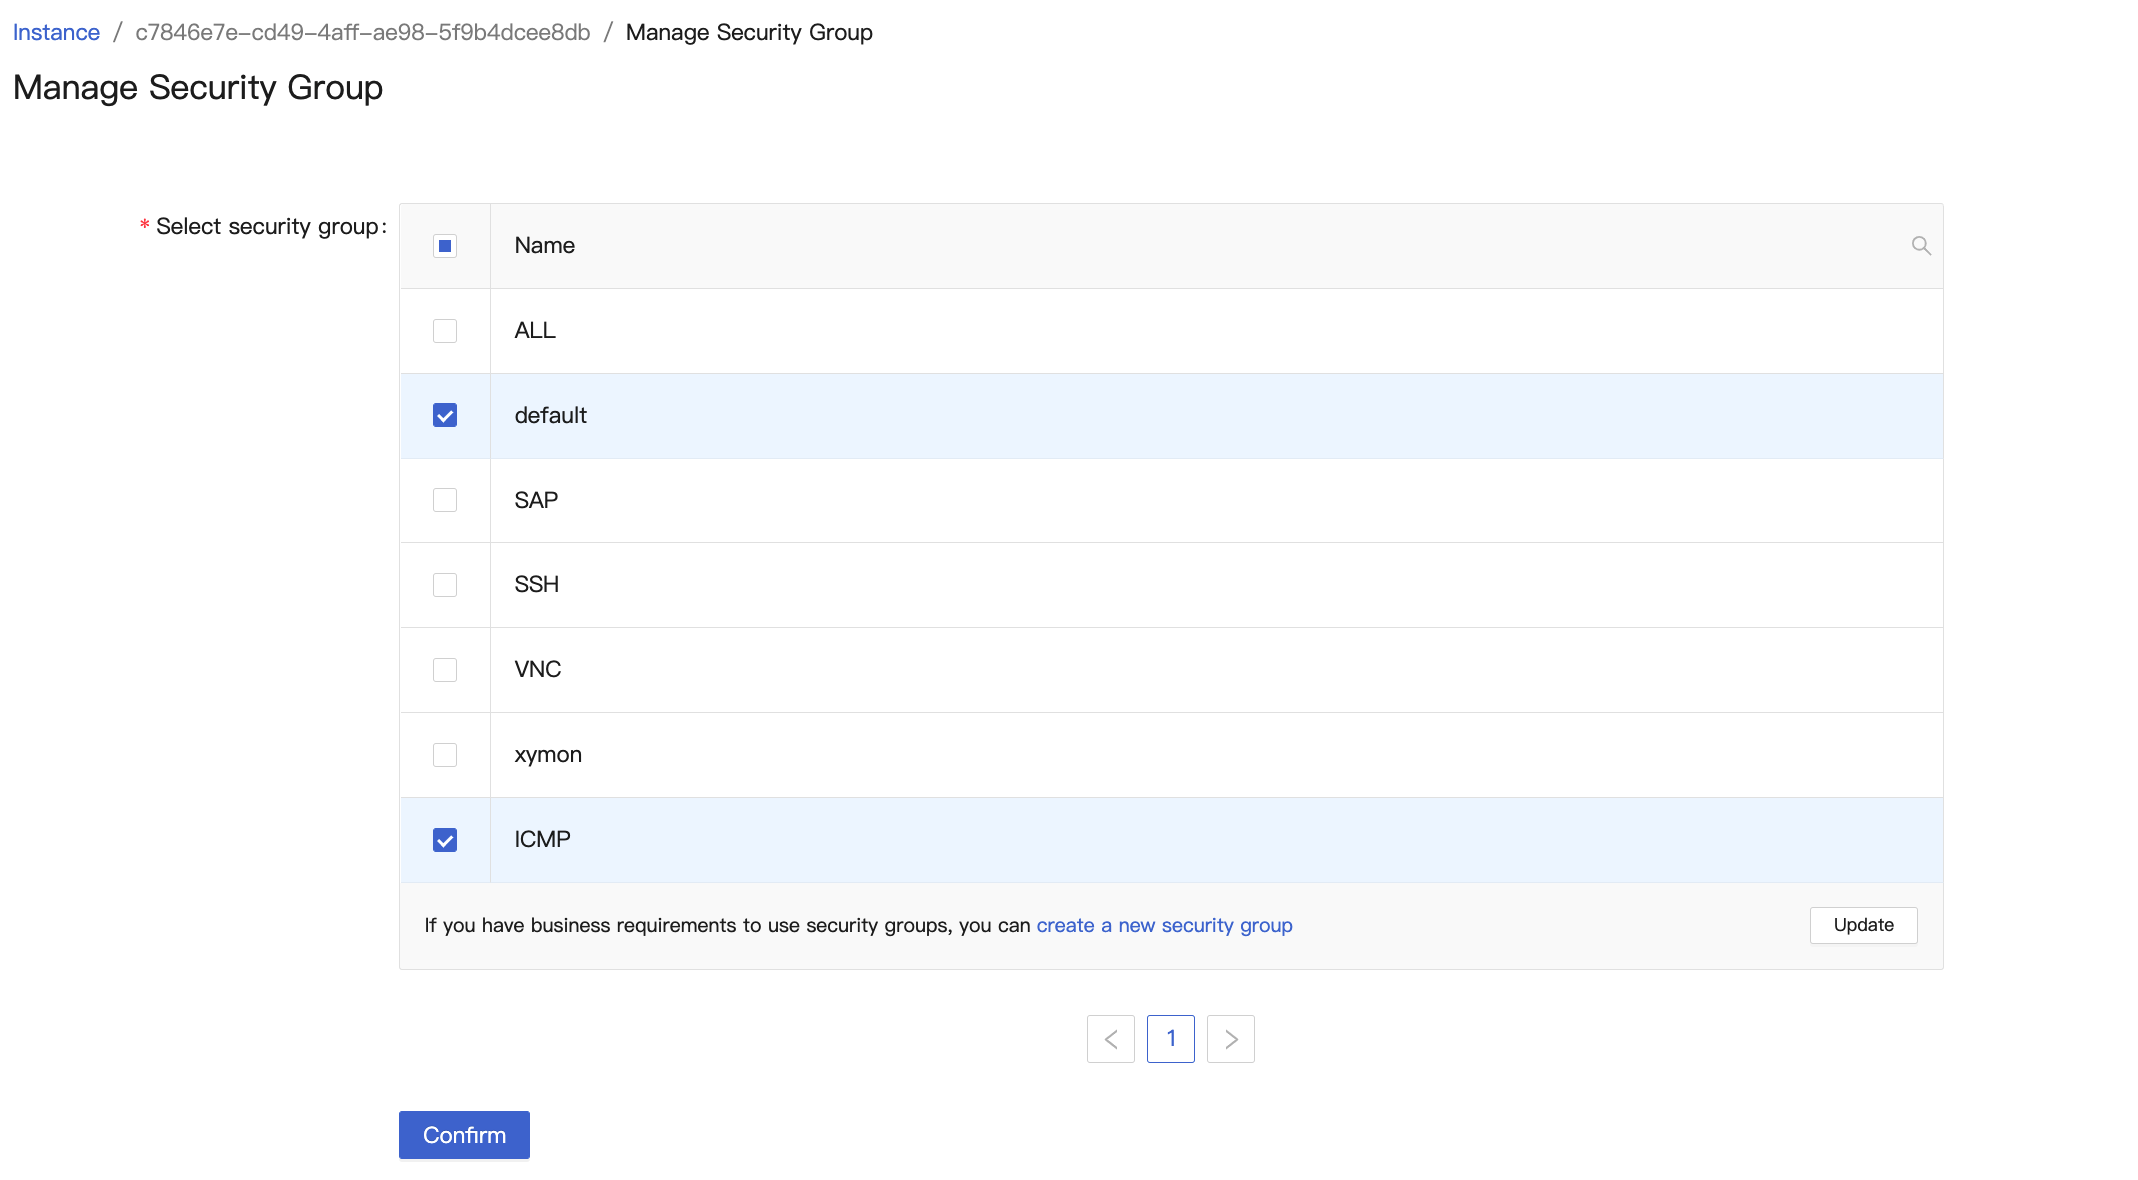
編輯套用安全群組
若要在虛擬主機上套用或更換安全群組,
回到虛擬主機頁面右側更多功能,在虛擬主機開機狀態下,執行管理安全群組。
選擇要替換或新增的安全群組後按Confirm儲存變更。